Cybersecurity Mesh Architecture สำหรับ SME: สร้างเกราะป้องกันที่แข็งแกร่งและยืดหยุ่น
ในโลกดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็ว ธุรกิจ SME กำลังเผชิญหน้ากับภัยคุกคามไซเบอร์ที่ซับซ้อนและหลากหลายมากขึ้นเรื่อยๆ ไม่ว่าจะเป็น Ransomware, Phishing หรือการโจมตีแบบ Zero-day การพึ่งพาเครื่องมือความปลอดภัยแบบเดิมๆ เพียงชิ้นเดียวอาจไม่เพียงพออีกต่อไป เพื่อปกป้องข้อมูลอันมีค่าและระบบการทำงานให้ปลอดภัย
แนวคิดของ Cybersecurity Mesh Architecture (CSMA) กำลังเข้ามามีบทบาทสำคัญในการยกระดับความปลอดภัยไซเบอร์ เป็นการนำเสนอแนวทางที่แตกต่างและมีประสิทธิภาพมากขึ้นสำหรับธุรกิจทุกขนาด รวมถึง SME ในบทความนี้ เราจะมาทำความเข้าใจว่า CSMA คืออะไร มีประโยชน์อย่างไร และธุรกิจของคุณจะสามารถนำไปปรับใช้ได้อย่างไร
Cybersecurity Mesh Architecture (CSMA) คืออะไร? ทำไม SME ต้องรู้จัก?
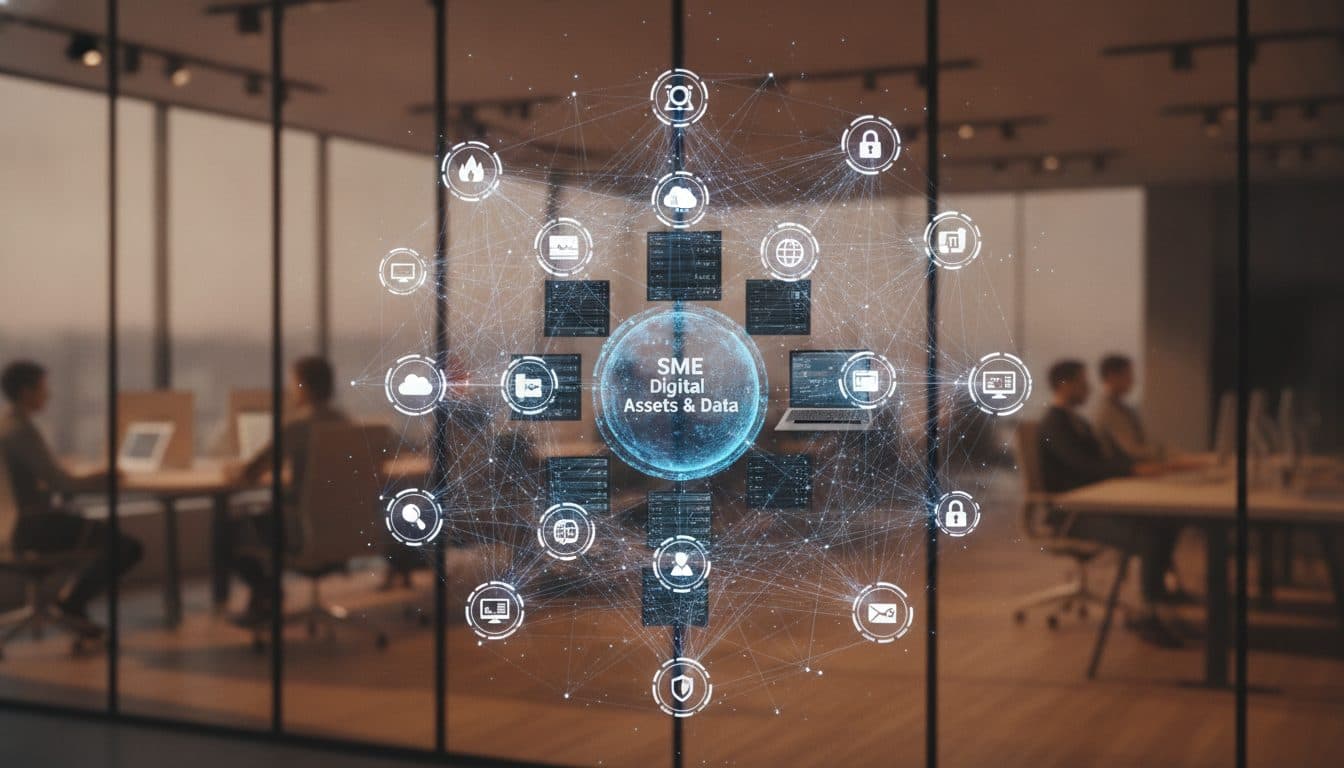
Cybersecurity Mesh Architecture หรือ CSMA คือแนวคิดด้านความปลอดภัยที่มุ่งเน้นการสร้างเกราะป้องกันแบบกระจายศูนย์ โดยเชื่อมโยงเครื่องมือและบริการด้านความปลอดภัยที่แตกต่างกันเข้าด้วยกันให้ทำงานประสานกันอย่างราบรื่น เสมือนเป็น "ตาข่าย" ที่แข็งแกร่งและยืดหยุ่น แนวคิดนี้แตกต่างจากการรักษาความปลอดภัยแบบดั้งเดิมที่มักจะแยกส่วนหรือใช้โซลูชันแบบรวมศูนย์เพียงอย่างเดียว
ลองนึกภาพว่าธุรกิจของคุณมีระบบรักษาความปลอดภัยหลายชั้น เช่น Firewall, Antivirus, Intrusion Detection System (IDS) และระบบยืนยันตัวตน (IAM) ในแนวทางเดิม เครื่องมือเหล่านี้มักจะทำงานแยกกัน ทำให้เกิดช่องโหว่หรือจุดบอดที่ผู้ไม่หวังดีอาจใช้เป็นช่องทางเข้ามาได้ แต่สำหรับ CSMA เครื่องมือเหล่านี้จะถูกเชื่อมโยงเข้าด้วยกันผ่านชุด API และโปรโตคอลมาตรฐาน ทำให้สามารถแบ่งปันข้อมูลและทำงานร่วมกันเพื่อตรวจจับและตอบสนองต่อภัยคุกคามได้อย่างรวดเร็วและมีประสิทธิภาพมากขึ้น
สำหรับธุรกิจ SME การทำความเข้าใจ CSMA เป็นสิ่งสำคัญอย่างยิ่ง เพราะ
- ภัยคุกคามที่ซับซ้อนขึ้น: ผู้โจมตีมักใช้กลยุทธ์ที่หลากหลายและซับซ้อน การมีระบบป้องกันที่ทำงานร่วมกันจะช่วยให้ตรวจจับภัยคุกคามได้ครอบคลุมยิ่งขึ้น
- การทำงานแบบกระจายศูนย์: SME จำนวนมากมีการทำงานแบบ Hybrid หรือ Remote มีการใช้ Cloud Applications และอุปกรณ์ส่วนตัวของพนักงานมากขึ้น ทำให้ขอบเขตของเครือข่ายองค์กรไม่ชัดเจน CSMA ช่วยให้การรักษาความปลอดภัยขยายไปถึงทุกจุดที่ข้อมูลถูกเข้าถึงหรือประมวลผล
- ข้อจำกัดด้านทรัพยากร: ธุรกิจ SME มักมีงบประมาณและบุคลากรด้านไอทีจำกัด CSMA ช่วยให้สามารถใช้ประโยชน์จากเครื่องมือที่มีอยู่ได้อย่างเต็มที่ และลดความซับซ้อนในการจัดการระบบความปลอดภัยที่หลากหลาย
องค์ประกอบสำคัญของ Cybersecurity Mesh Architecture
เพื่อให้ CSMA ทำงานได้อย่างสมบูรณ์แบบ มีองค์ประกอบหลักหลายส่วนที่ต้องทำงานร่วมกันอย่างลงตัว ซึ่งแต่ละส่วนมีบทบาทสำคัญในการสร้างโครงสร้างความปลอดภัยที่แข็งแกร่ง
1. Identity-Centric Security (IAM)
หัวใจสำคัญของ CSMA คือการให้ความสำคัญกับการยืนยันตัวตน ผู้ใช้งานทุกคน ไม่ว่าจะเป็นพนักงาน ลูกค้า หรือคู่ค้า รวมถึงอุปกรณ์และแอปพลิเคชัน จะต้องได้รับการยืนยันตัวตนอย่างเข้มงวดก่อนเข้าถึงทรัพยากรใดๆ ระบบ Identity and Access Management (IAM) ที่แข็งแกร่งจะทำหน้าที่เป็นจุดศูนย์กลางในการจัดการสิทธิ์การเข้าถึง และเป็นด่านแรกในการป้องกันภัยคุกคาม
การใช้ Multi-Factor Authentication (MFA) และการจัดการสิทธิ์ตามบทบาท (Role-Based Access Control) เป็นสิ่งจำเป็น เพื่อให้แน่ใจว่าเฉพาะผู้ที่มีสิทธิ์เท่านั้นที่สามารถเข้าถึงข้อมูลและระบบที่จำเป็นได้ การระบุตัวตนที่ชัดเจนและสิทธิ์ที่เหมาะสมจะช่วยลดความเสี่ยงจากการเข้าถึงโดยไม่ได้รับอนุญาตได้อย่างมาก
2. Distributed Policy Enforcement
ในสภาพแวดล้อมแบบ CSMA นโยบายความปลอดภัยไม่ได้ถูกบังคับใช้จากจุดศูนย์กลางเพียงแห่งเดียว แต่ถูกกระจายไปตามจุดต่างๆ ของเครือข่ายและระบบ เช่น บนอุปกรณ์ Endpoint, ใน Cloud, หรือที่ Gateway การบังคับใช้นโยบายแบบกระจายนี้ช่วยให้การป้องกันเกิดขึ้นได้ใกล้กับจุดที่มีการเข้าถึงข้อมูลมากที่สุด ทำให้สามารถตอบสนองต่อภัยคุกคามได้รวดเร็วและมีประสิทธิภาพมากขึ้น
ตัวอย่างเช่น หากพนักงานเข้าถึงแอปพลิเคชันบนคลาวด์จากอุปกรณ์ส่วนตัว นโยบายความปลอดภัยจะถูกบังคับใช้ที่จุดนั้นทันที ไม่ใช่แค่ที่เครือข่ายองค์กรเท่านั้น สิ่งนี้ช่วยให้มั่นใจได้ว่าการควบคุมความปลอดภัยจะครอบคลุมทุกที่ที่ธุรกิจดำเนินไป
3. Consolidated Security Analytics and Intelligence
การรวบรวมและวิเคราะห์ข้อมูลความปลอดภัยจากเครื่องมือต่างๆ เป็นสิ่งสำคัญอย่างยิ่งใน CSMA เพื่อให้ได้ภาพรวมที่ชัดเจนของสถานการณ์ความปลอดภัยทั้งหมด ระบบ Security Information and Event Management (SIEM) หรือ Security Orchestration, Automation and Response (SOAR) จะทำหน้าที่รวบรวม Log และเหตุการณ์ต่างๆ จาก Firewall, Antivirus, IAM และแหล่งอื่นๆ
จากนั้นข้อมูลเหล่านี้จะถูกนำมาวิเคราะห์เพื่อตรวจหาความผิดปกติ รูปแบบการโจมตี หรือพฤติกรรมที่น่าสงสัย การมีข้อมูลเชิงลึกที่ครอบคลุมช่วยให้ทีมไอทีสามารถระบุภัยคุกคามที่ซับซ้อนได้อย่างรวดเร็ว และตอบสนองได้อย่างทันท่วงที ก่อนที่จะเกิดความเสียหายร้ายแรง
4. API-Driven Integration
องค์ประกอบสำคัญที่ทำให้เครื่องมือความปลอดภัยที่แตกต่างกันสามารถทำงานร่วมกันได้คือการเชื่อมต่อผ่าน API (Application Programming Interface) API ช่วยให้ระบบต่างๆ สามารถสื่อสารและแลกเปลี่ยนข้อมูลกันได้โดยอัตโนมัติ ทำให้เกิดการทำงานร่วมกันที่ราบรื่นและมีประสิทธิภาพ
การใช้ API ใน CSMA ช่วยลดการทำงานแบบ Manual และเพิ่มความสามารถในการปรับขนาดของระบบความปลอดภัย ตัวอย่างเช่น เมื่อระบบ IAM ตรวจพบการเข้าถึงที่ผิดปกติ ก็สามารถส่งคำสั่งไปยัง Firewall ให้บล็อก IP address นั้นได้ทันทีผ่าน API โดยไม่จำเป็นต้องมีการแทรกแซงจากมนุษย์
ประโยชน์ที่ SME จะได้รับจากการนำ CSMA มาปรับใช้
การนำแนวคิด Cybersecurity Mesh Architecture มาปรับใช้ไม่ใช่แค่การตามเทรนด์ แต่เป็นการลงทุนที่ให้ผลตอบแทนคุ้มค่าในระยะยาวสำหรับธุรกิจ SME
- เพิ่มความยืดหยุ่นและความแข็งแกร่งในการป้องกันภัย: CSMA ช่วยสร้างชั้นการป้องกันที่ซ้อนทับกันและทำงานร่วมกัน ทำให้ยากต่อการเจาะเข้ามา และเมื่อมีจุดหนึ่งถูกโจมตี จุดอื่นก็จะยังคงปกป้องอยู่
- ลดความซับซ้อนในการจัดการเครื่องมือหลากหลาย: แม้จะมีเครื่องมือหลายชิ้น แต่ CSMA ช่วยให้การจัดการเป็นไปอย่างมีระบบและรวมศูนย์มากขึ้น ลดภาระงานของทีมไอที
- ปรับปรุงการมองเห็นและการตอบสนองต่อภัยคุกคาม: ด้วยการรวบรวมและวิเคราะห์ข้อมูลจากทุกแหล่ง ธุรกิจจะมีความเข้าใจที่ชัดเจนขึ้นเกี่ยวกับสถานะความปลอดภัย และสามารถตอบสนองต่อเหตุการณ์ได้อย่างรวดเร็ว
- ประหยัดค่าใช้จ่ายในระยะยาว: การใช้ประโยชน์จากเครื่องมือที่มีอยู่ให้เกิดประสิทธิภาพสูงสุด และการลดความซ้ำซ้อนของการลงทุนในอนาคต สามารถช่วยลดค่าใช้จ่ายด้านความปลอดภัยโดยรวมได้
- รองรับการเติบโตและการทำงานแบบ Hybrid/Remote: CSMA ถูกออกแบบมาเพื่อรองรับสภาพแวดล้อมที่กระจายศูนย์ ทำให้ธุรกิจสามารถขยายตัวและปรับรูปแบบการทำงานได้อย่างยืดหยุ่นโดยไม่ลดทอนความปลอดภัย
เริ่มต้นใช้งาน Cybersecurity Mesh Architecture สำหรับ SME
การนำ CSMA มาใช้ไม่จำเป็นต้องเป็นการเปลี่ยนแปลงครั้งใหญ่ในชั่วข้ามคืน ธุรกิจ SME สามารถเริ่มต้นได้จากจุดเล็กๆ และค่อยๆ ขยายผล
- ประเมินสถานะปัจจุบัน: ตรวจสอบว่าปัจจุบันธุรกิจของคุณมีเครื่องมือความปลอดภัยอะไรบ้าง และมีช่องโหว่ตรงไหนที่ต้องปรับปรุง
- เลือกเครื่องมือที่เหมาะสม: ไม่จำเป็นต้องซื้อเครื่องมือใหม่ทั้งหมด ลองพิจารณาเครื่องมือที่มีอยู่ว่าสามารถนำมาเชื่อมโยงกันได้หรือไม่ และเลือกเครื่องมือใหม่ที่ตอบโจทย์ความต้องการและงบประมาณ
- เน้นการรวมระบบและการทำงานร่วมกัน: เริ่มต้นจากการเชื่อมโยงระบบ IAM เข้ากับระบบอื่นๆ เช่น Firewall หรือ Endpoint Security เพื่อให้การยืนยันตัวตนเป็นไปอย่างมีประสิทธิภาพ
- ฝึกอบรมบุคลากร: ให้ความรู้แก่พนักงานเกี่ยวกับแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัย รวมถึงการใช้งานเครื่องมือใหม่ๆ
- เริ่มจากจุดเล็กๆ และขยายผล: ค่อยๆ เพิ่มองค์ประกอบของ CSMA ทีละส่วน และประเมินผลอย่างสม่ำเสมอเพื่อปรับปรุงให้ดียิ่งขึ้น
สรุป: สร้างเกราะป้องกันที่พร้อมรับมือทุกสถานการณ์
Cybersecurity Mesh Architecture ไม่ใช่แค่เทรนด์ แต่เป็นวิวัฒนาการที่จำเป็นของระบบความปลอดภัยไซเบอร์ในยุคดิจิทัล สำหรับธุรกิจ SME การนำแนวคิดนี้มาปรับใช้จะช่วยให้คุณสามารถสร้างเกราะป้องกันที่แข็งแกร่ง ยืดหยุ่น และพร้อมรับมือกับภัยคุกคามที่หลากหลายได้อย่างมั่นใจ
การลงทุนใน CSMA ไม่เพียงแต่ช่วยปกป้องข้อมูลและระบบของคุณเท่านั้น แต่ยังช่วยสร้างความน่าเชื่อถือให้กับธุรกิจในสายตาของลูกค้าและคู่ค้าอีกด้วย หากคุณไม่แน่ใจว่าจะเริ่มต้นอย่างไร การปรึกษาผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จะช่วยให้คุณวางแผนและนำ CSMA มาปรับใช้ได้อย่างเหมาะสมกับบริบทของธุรกิจคุณ